【编者按】原本好好的 Word 文档,文件名后面突然多了.weax,怎么也打不开。再一看,电脑里还留下了一封勒索信——这不是文件出了故障,而是被勒索...
原本好好的 Word 文档,文件名后面突然多了“.weax”,怎么也打不开。再一看,电脑里还留下了一封勒索信——这不是文件出了故障,而是被勒索病毒“锁”住了。
10月22日,国家计算机病毒应急处理中心发布预警:近期已在我国境内发现多起 “Weaxor”勒索病毒攻击事件,用户重要文件被加密,攻击者要求支付赎金。
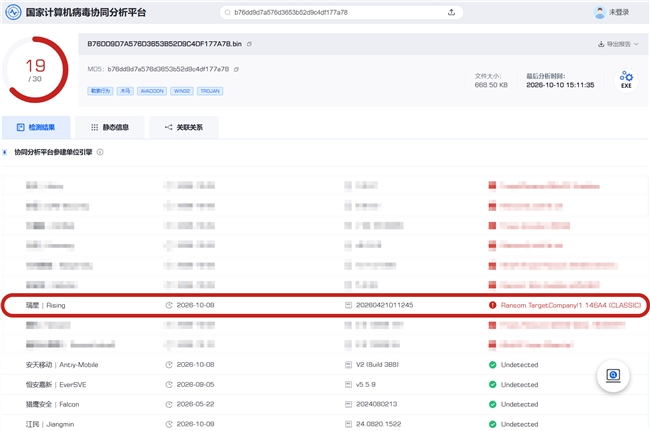
瑞星防病毒安全软件已可检测查杀该勒索病毒样本。国家计算机病毒协同分析平台检测结果显示,瑞星引擎将该样本识别为“Ransom.TargetCompany!1.146A4”。建议用户及时更新病毒库,开启实时监控。
这个勒索病毒是怎么闯进来的?除了加密文件,还会带来哪些风险?瑞星带你看懂这份预警,理清防护要点。
" Weaxor "是什么?
Weaxor 是一个近期持续活跃的勒索病毒家族。它盯上的不只是办公文档,主要目标是企业数据库、OA办公系统及其他业务系统。
它有多个版本,可覆盖大部分 Windows 和 Linux 系统,对个人和单位用户均构成威胁。
中招后,文件会被加密,原文件名后面还会多出新的后缀。根据病毒版本不同,可能出现“.weax”、“.rox”、“.wxx”、“.wxr”、“.weaxor”等后缀。
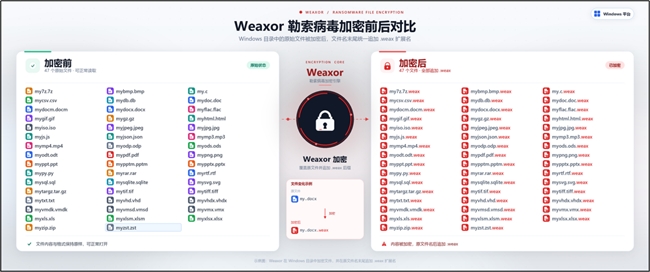
图:文件加密前后对比
它是怎么 下手 的?
“Weaxor”没有主动传播功能,主要由攻击者入侵服务器后,以自动或手动方式向内网投放。
① 撬门:利用弱口令和漏洞
攻击者利用弱口令或系统、软件漏洞入侵服务器。
② 投放:借助脚本和远控工具
攻击者通过 PowerShell 脚本、远程控制工具等,投放适配目标系统的勒索程序。
③ 加密:锁住文件,索要赎金
攻击者投放的勒索病毒会加密文件,并在主机上留下勒索信,要求受害者联系攻击者、支付赎金。

图:勒索信
不只锁文件,还可能偷“钥匙”
Windows 版本还具备窃取本地保存的系统和域登录凭据的能力。攻击者可能借此继续渗透内网,风险不止于一台设备。
为什么必须重视?
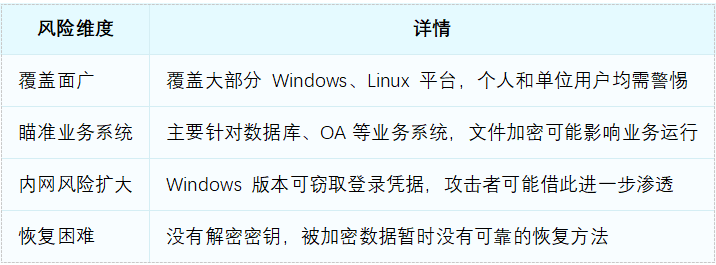
特别提醒: 别急着相信网上来路不明的“解密工具”。 国家计算机病毒应急处理中心指出,相关骗局可能带来二次感染木马的风险。瑞星提醒,付了赎金也不一定能找回数据,别把恢复文件的希望寄托在攻击者身上。
十项安全 自查 清单
别等文件被锁了,才想起做防护。瑞星整理了十项安全自查要点,个人和单位都可以对照看看,哪些防护还没做到位。

瑞星安全专家提醒
恢复文件,不等于风险已经解除。即使通过备份找回了数据,也应排查最初的入侵入口、处置可能泄露的登录凭据,确认是否还有其他设备受到影响。
瑞星建议企业管好远程访问、及时修补漏洞、保持安全防护更新,并做好隔离备份与恢复验证,把各个环节的防护落实到位。
来源:国家计算机病毒应急处理中心:《关于“ Weaxor ”勒索病毒网络攻击活动持续活跃的预警报告 》见:https://www.cverc.org.cn/head/zhaiyao/news20261022-Weaxor.htm